

攻撃の手口は「高度」ではなく、驚くほど「単純で、あっけない」
ニュースでは「高度なサイバー攻撃」と報じられますが、実際の侵入原因を調べると、技術的には拍子抜けするほど単純なミスばかりです。

URLの数字を変えてみる
.../orders/1001 の数字を 1002 に書き換えただけで、他人の注文履歴や請求書が画面に出てきてしまう(認可制御の欠落:BOLA/IDOR)。

消し忘れた裏口を探す
開発やテストのときに一時的に開けて、そのまま閉じ忘れていたネットワークの接続口(ポート)から侵入される。

クラウドの鍵の開けっ放し
インターネット全体に公開されたまま放置されたファイル置き場(S3バケット等)から、顧客データが丸ごとダウンロードされる。

何でもできる権限の放置
システムが止まるのを怖がり、クラウドの設定で何でも操作できる万能キー(全権限)をプログラムに持たせてしまう。
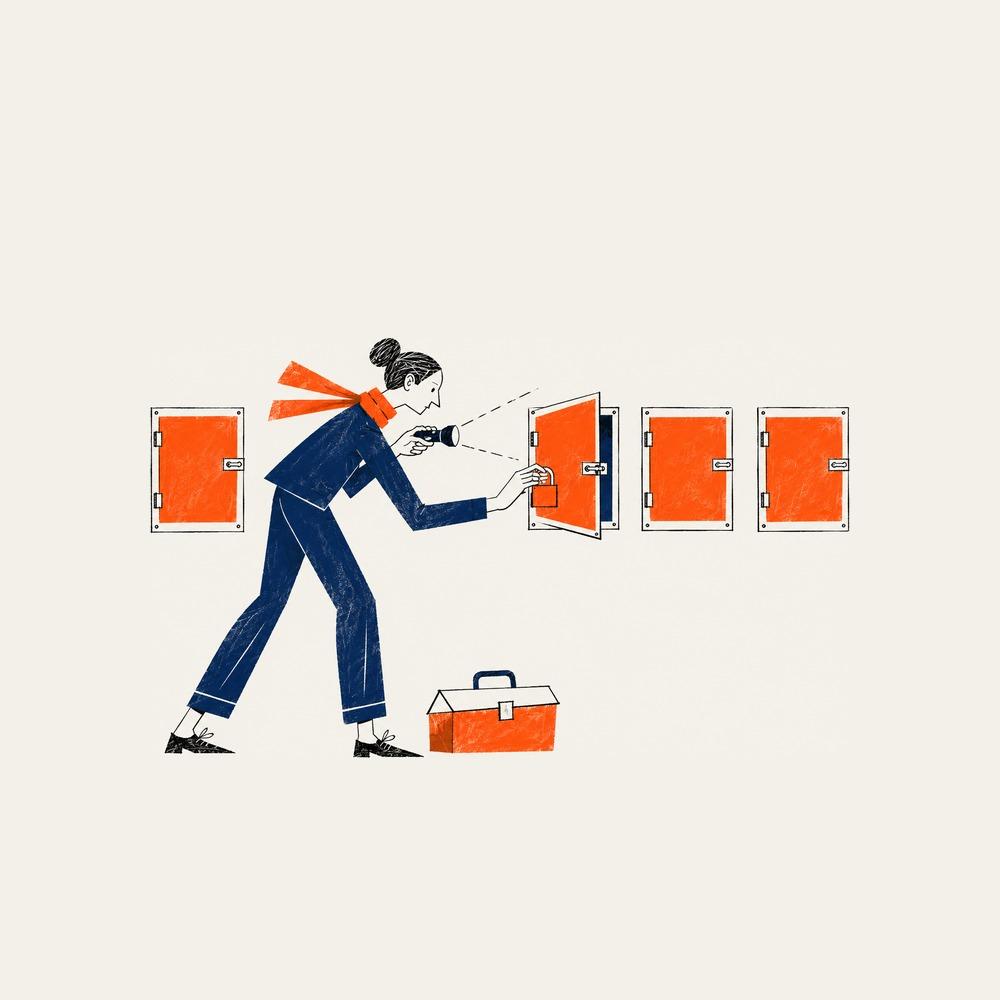
これらは映画に出てくるような天才ハッカーの技ではありません。「鍵が開けっ放しの窓をガチャガチャと回して探しているだけ」です。
昔は、この単純作業を人間が手作業で行っていたため、見つかるまでに猶予がありました。しかし現在では、自動化ツールやAIが、インターネット上のシステムに対してこの単純な確認を1秒間に数千回の頻度で機械的に繰り返しています。
100万箇所のうち99万9,999箇所をルール通りに施錠していても、開発者がうっかり忘れた「たった1箇所の鍵の開けっ放し」を、AIツールは数秒で見つけ出します。