
Solution 01
Enterprise AI Platform
「AIツールを増やす」ことではなく「安全に一本化する」ことで、部門ごとに乱立したAI活用を、認証・コスト・利用ログが見える全社基盤に変えます
課題
営業部はChatGPT Team、開発部はCopilot、マーケ部は謎の海外SaaS――気づけば全社で契約しているAIツールを情シスの誰も把握していない。これが「部門ごとのAI乱立」の実態です。個々の契約は安いのに、合算すると重複だらけでコストが見えず、退職者のAPIキーが生き続け、機密情報がどのツールを経由して外に出たかも追えません。従来のRAG構築やチャットボット導入は、この「入口が何本あるか」という問題には答えません。1つの高性能なAIを作ることと、社内に散らばった何十個ものAI利用を1つの管理下に置くことは、まったく別の設計課題です。
ARCHECOのアプローチ
社内ガイドラインを作れば防げると考えがちですが、ルール(禁止事項の明文化)だけでは、破る人にしか効きません。実際にプロンプトへ禁止を書き込んでも、長い文脈の後半で薄れ、確率的にしか守られなかった実装知見があります。ARCHECOは、ルールと鍵(強制力を持つ仕組み)を連動させる設計を採ります。複数LLMをまとめて呼び出すゲートウェイを唯一の入口にし、その手前で認証・認可・データ分類を判定させる。画面を増やすほど権限も検索体験もそこに付着して複雑になるため、まず残すのはAPIキー発行とフォルダ単位の権限管理だけに絞ります。ベンダーロックイン対策をしても、AIモデルの良し悪しを判定する基準は別に要る、という失敗も踏まえ、評価の仕組みまで含めて設計します。
提供価値
LLMゲートウェイ、認証・認可基盤、利用ログ管理、コスト配分、プロンプトテンプレート管理を、部門をまたいだ1つの基盤として構築します。API単位ではなく組織全体で見て、誰が・どの部門が・いくら使っているかを可視化し、異常な利用は検知して止める。すでに社内文書のRAG基盤がある場合は、そこにつなぐ入口としても機能します(社内文書の検索・要約基盤そのものを0から作る場合は、RAG構築のサービスが担当領域です)。「AIツールをもっと使わせる」ことが目的ではなく、「安全に使い続けられる状態を作る」ことを基準に設計します。
Solution Flow

01
STEP 01
現状評価とプラットフォーム設計
現在利用中のAIツール・API・ライセンスを棚卸しし、統合プラットフォームのアーキテクチャを設計します。セキュリティ要件、コンプライアンス要件、スケーラビリティ要件を整理します。

Method
AIツール棚卸し
セキュリティ要件定義
プラットフォームアーキテクチャ設計
Output
現状評価レポート
プラットフォーム設計書
LLMゲートウェイと認証基盤の構築
複数のLLMを一元管理するAPIゲートウェイと、部門・役職別のアクセス制御を行う認証基盤を構築します。SSOとの連携やデータ分類ルールの実装も行います。
Method
APIゲートウェイ開発
認証・認可基盤構築
データ分類ルール実装
Output
LLMゲートウェイシステム
認証基盤
管理コンソールとモニタリング構築
利用ログの収集・分析、部門別コスト配分、プロンプトテンプレートの全社管理を行う管理コンソールを構築します。異常利用の検知アラートも実装します。
Method
管理コンソール開発
コスト配分エンジン実装
異常検知アラート設計
Output
管理コンソール
コスト分析ダッシュボード
運用マニュアル
全社展開と運用安定化
段階的に全社へ展開し、部門別の利用ガイドラインとサポート体制を整備します。プラットフォームの安定運用とスケーリングを支援します。
Method
段階展開計画策定
部門別ガイドライン整備
サポート体制構築
Output
展開計画書
部門別利用ガイドライン
サポートフロー定義書
PROOF
実測
AIプラットフォームの成否は機能の多さではなく、ルールと鍵(強制力を持つ仕組み)が連動しているかで決まります。実装から得た知見を並べます。

ロックイン対策をしても、AIモデルの良し悪しは判定できずに残った
関連記事を読む


専用画面を作らず、APIキー発行とフォルダ権限だけを残した
関連記事を読む

鍵とルールが連動しないと、生成AIのセキュリティは成立しない
関連記事を読む

禁止はプロンプトではなく、道具の手前のフックに書く
関連記事を読む
CASE STUDIES
関連実績
ABOUT SHADOW AI
シャドーAI対策と、全社AI基盤への一本化
シャドーAIとは何か、なぜ増えるのか、放置のリスク、そして禁止ではなく「安全に使える受け皿」を作る対策までを整理しました。リスクの列挙で終わらせず、全社AI基盤に一本化する実装の話まで書いています。
シャドーAIとは
シャドーAIとは、会社の許可や把握の外で従業員が業務に使っているAIのことです。個人アカウントのChatGPTで社内文書を要約する、無料のAIツールに顧客情報を貼る——どこの会社でも、もう起きています。
定義と、シャドーITとの違い
無断利用のソフト全般を指すシャドーITの、AI版がシャドーAIです。ただし性質が一段悪い。従来のシャドーITは使うだけでしたが、シャドーAIは業務データを外部に入力する行為を伴います。しかも無料で高機能なため、広がる速度が桁違いです。
なぜ増えるのか:便利さの格差
原因は従業員の悪意ではありません。会社が用意した環境より、個人で使えるAIのほうが便利だからです。公式環境が無い・あっても使いにくい・申請が面倒。この格差がある限り、禁止の通達を何回出してもシャドーAIは増えます。対策の設計は、この構造の理解から始まります。
よくある例
個人アカウントの生成AIチャットでの資料作成・翻訳・議事録要約、無料のAI搭載ツール(文字起こし・画像生成・データ分析)の業務利用、部署が独自契約したAIサービス。とくに最後の「部署の善意の独自契約」は、悪意が無いぶん把握が遅れます。
放置するリスク
調査では企業の7割超がシャドーAI対策をできていないと報告されています。放置した場合に起きることを、影響の大きい順に並べます。
情報漏洩:入力した瞬間に、統制の外へ
個人アカウントに入力された機密情報や個人情報は、サービスによっては学習に使われ、履歴として社外に残り続けます。漏洩事故と違い「いつ、誰が、何を入れたか」の記録が会社側に無いため、事故の発覚も被害範囲の特定もできません。これがシャドーAI最大のリスクです。
法令・契約違反
個人情報保護法、取引先とのNDA、業界の規制。従業員が便利のために貼り付けた1回の入力が、会社としての契約違反になりえます。違反の有無を問われたときに「把握していない」としか答えられない状態自体が、監査上の欠陥です。
品質の事故と、責任の不在
AIの誤り(ハルシネーション)を含む成果物が、確認プロセスを通らずに社外へ出ます。公式導入なら確認工程を設計できますが、シャドーAIは定義上プロセスの外にあるので、事故が起きるまで存在に気づけません。
見えないコストと重複契約
部署ごとの独自契約が積み上がり、会社全体では同種のAIツールに重複して支払っている状態が生まれます。統制の問題であると同時に、単純な無駄遣いでもあります。可視化するだけで回収できる費用があることは珍しくありません。
対策:禁止は効かない。順序はこう
検索上位の解説も「禁止ではなく管理」までは一致しています。問題はその先の実装で、順序を間違えると管理も機能しません。
1. 実態の可視化:何がどれだけ使われているか
最初は取り締まりではなく調査です。ネットワーク側の検知と、匿名アンケートの両方で、いま何がどれだけ使われているかを掴みます。匿名にする理由は、罰の気配があると実態が申告されないからです。ここで見つかる「隠れた便利な使い方」は、公式化の有力候補でもあります。
2. 受け皿を先に作る:公式のほうが便利な状態
禁止の前に、公式に使える環境を用意します。シャドーAIは便利さの格差から生まれるので、公式環境が個人利用より便利になった瞬間に、大半は自然に移ります。順序が重要です。受け皿なしに禁止から入ると、利用は見えない場所に潜るだけで、リスクの総量は変わりません。
3. ルールは3段階で書く
「許可/条件付き許可/禁止」の3段階に分け、条件付き許可の受け皿としてどの環境を使うかまで書きます。全面禁止のルールは読まれず、全面自由のルールは統制になりません。判断できる基準として書かれた3段階だけが、現場で機能します。
4. 教育:なぜこのルールか、を伝える
ルールの暗記ではなく、何が起きるからこの線引きなのかを伝えます。理由を理解した従業員は、ルールに書いていない場面でも安全側に判断できます。これはAIガバナンス全体の設計と地続きの話です。
受け皿の実装:全社AI基盤に一本化する
リスクの列挙と方針論は検索すれば出てきます。書かれていないのは受け皿側の実装です。ここが本ページの主題です。
全社AI基盤とは:認証・コスト・ログの一元化
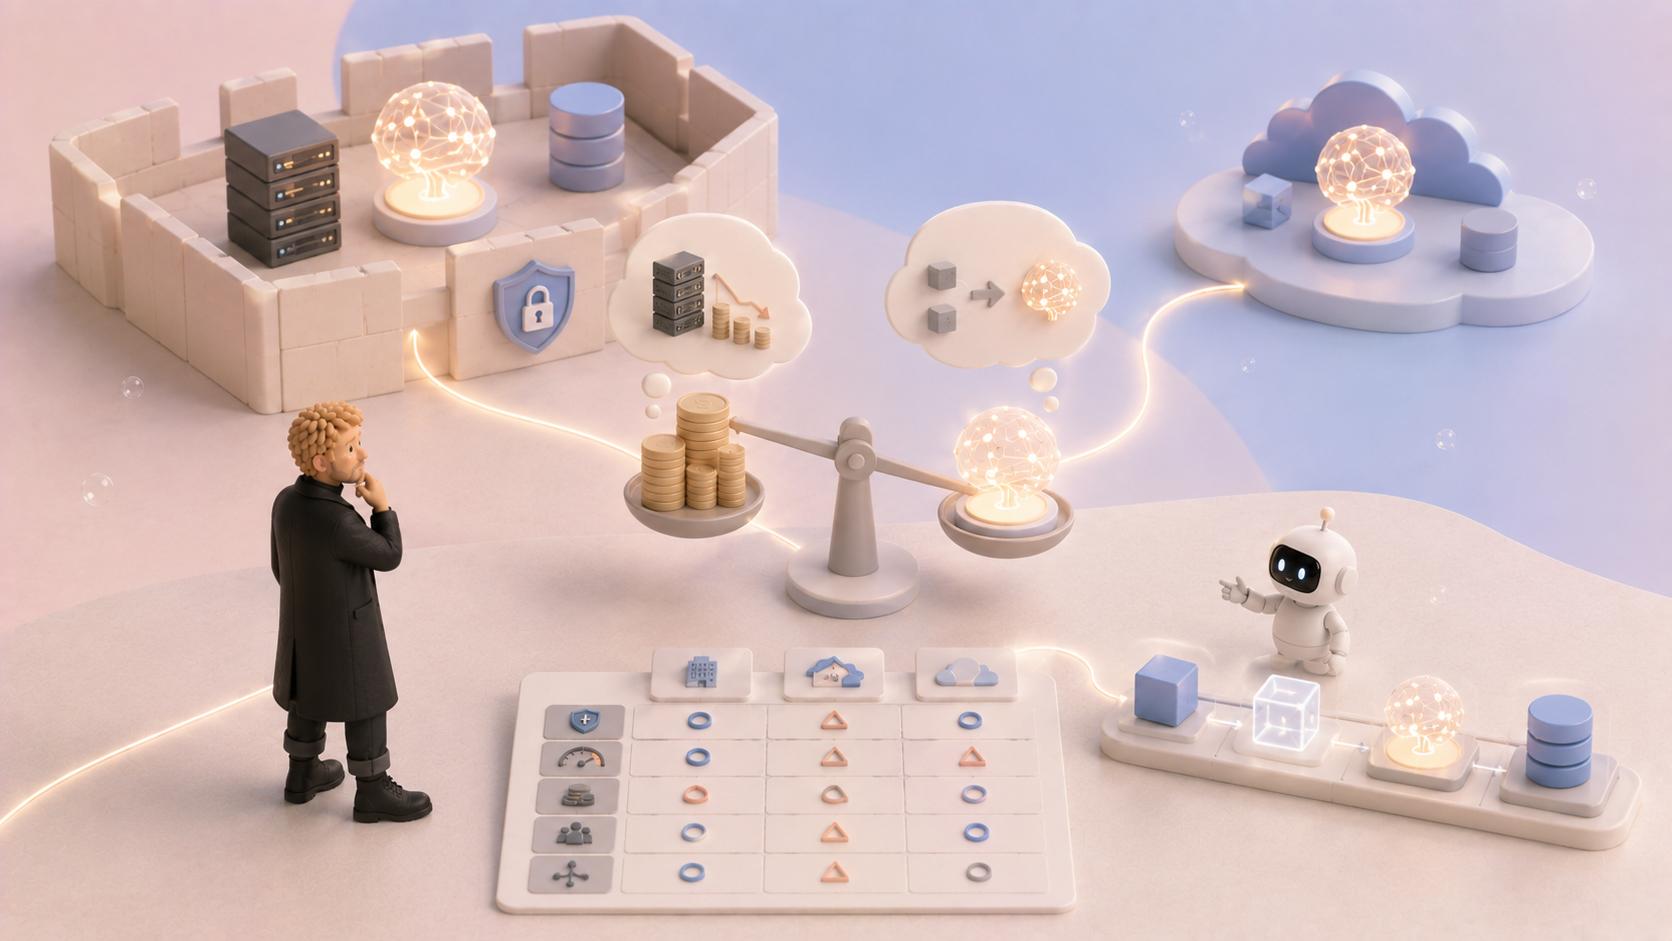
各部署がバラバラにAIを契約する状態をやめ、社員が1つの入口から複数のAIモデルを使える基盤に一本化します。会社側は、誰が・何を・どれだけ使ったかのログ、部署別のコスト、入力データの統制を一箇所で握れます。従業員側は申請なしで最新モデルが使える。統制と利便性を同時に上げるのが、この構成の目的です。
仕組み:モデルの入れ替えに耐える構成
AIモデルは数か月ごとに世代交代します。個別ツールを都度契約する方式では、そのたびに契約・審査・教育をやり直すことになります。基盤側でモデルを差し替えられる構成(ゲートウェイ型)にしておくと、モデルの進化を統制を崩さずに取り込めます。ツールを増やすのではなく、増やしても壊れない土台を作る、という発想です。
導入の進め方と、稟議の通し方
進め方は、可視化→受け皿の構築→段階移行→独自契約の整理、の順です。稟議では「セキュリティ投資」として出すより、重複契約の解消額と情報漏洩事故の想定損害を並べた「回収可能な投資」として出すほうが通ります。シャドーAIの可視化調査の結果は、そのまま稟議の根拠資料になります。
NEWS & BLOG
関連記事

SERVICES
関連サービス
この手法・技術を使って提供しているサービスです。

01
RAG構築
RAG構築の精度が頭打ちになる原因はモデルではなく、検索が1種類しかないこと。社内文書・ナレッジをAIで検索・要約する仕組みは、文章・つながり・表の3種類に検索を分けて作る。3つの型、実測値、手順5段階、費用を決める4つの変数、FAQまで。
02
生成AIコンサルティング
生成AIコンサルティングで構想を30個並べても現場は動かない。1日で動いたAIが半年間1回も使われなかった実例から、先に決めるのはAIに任せられない仕事を誰が引き受けるか。削減時間だけで語らないROI試算、料金体系の3類型、3つの型、実測値、FAQまで。
03
AI業務自動化
AI業務自動化で人の確認を「間違えると困る場所」に置いても機能しない。夜間にAIへ任せた仕事が翌朝1つも進んでいなかった実例から。生成AIの業務組み込み6段階、RPAとの使い分け、人手を介さず通った件数で測る効果測定、3つの型、FAQまで。
04
生成AI研修
生成AI研修で操作やプロンプトを教えても、現場に戻ると使われなくなる。翻訳をAIに任せて在庫一覧に同じ機械が2件並んだ実例から、必要なのはAIに任せる仕事と人が決める仕事の線引き。AIガバナンスの作り方、費用の4変数、定着を測る4観点、FAQまで。
05
DX支援
DX支援は「ツール導入」で終わると現場に残らない。業務設計→AI実装→UI→定着までを1社で持つ場合の支援内容と費用、補助金で使える範囲と使えない範囲、支援会社を4つの型(コンサル型/SIer型/ツール型/伴走型)に分けた選び方。
FAQ
よくある質問
ご相談の前によくいただく質問です。解決しない点はお気軽にお問い合わせください。

01
QUESTION
Enterprise AI Platformと、社内GPT・RAG構築は、何が違うのですか?
対象が違います。社内GPT・RAG構築は、社内文書を検索・要約できる状態にする「0→1」のサービスです。Enterprise AI Platformは、その社内GPTを含め部門ごとに乱立したAIツール群を、LLMゲートウェイ・認証認可・コスト配分・利用ログで束ねる全社基盤です。すでに複数のAIツールが部門ごとに動いていて、管理が効かなくなっている状態から始めるならこちらが対象です。
02
QUESTION
費用は、どのくらいかかりますか?
対象部門の数や、既存のAIツール・契約の複雑さによって変わるため、定額では提示していません。まずは無料の診断で、いま社内にどれだけのAIツールが乱立しているかの棚卸しと、統合した場合の概算費用をお出しします。
03
QUESTION
社内で使っているAIツールを、全部作り直す必要がありますか?
いいえ。既存のツールを壊す前提では設計しません。LLMゲートウェイを新しい入口として構築し、各部門が使っているツールをその配下に段階的に移していく形が現実的です。全面移行を一度に求めると、現場の反発で頓挫するため、段階展開を前提にしています。
04
QUESTION
小規模な会社でも、Enterprise AI Platformは必要ですか?
部門が2〜3個程度で、使っているAIツールも数個であれば、優先度は高くありません。効いてくるのは、部門が複数あり、それぞれが独自にAIツールを契約し始めた段階です。目安は、情シスが「社内でどのAIツールが何個使われているか」を即答できなくなった時点です。
Plans
ARCHECOの契約モデル
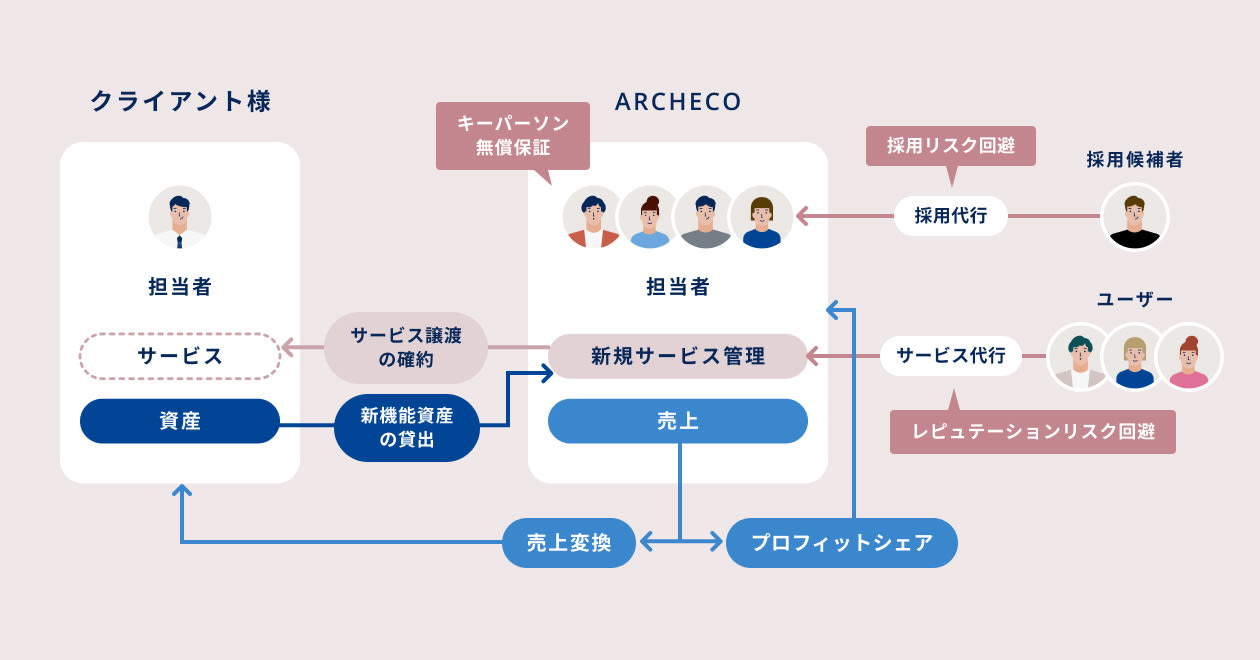
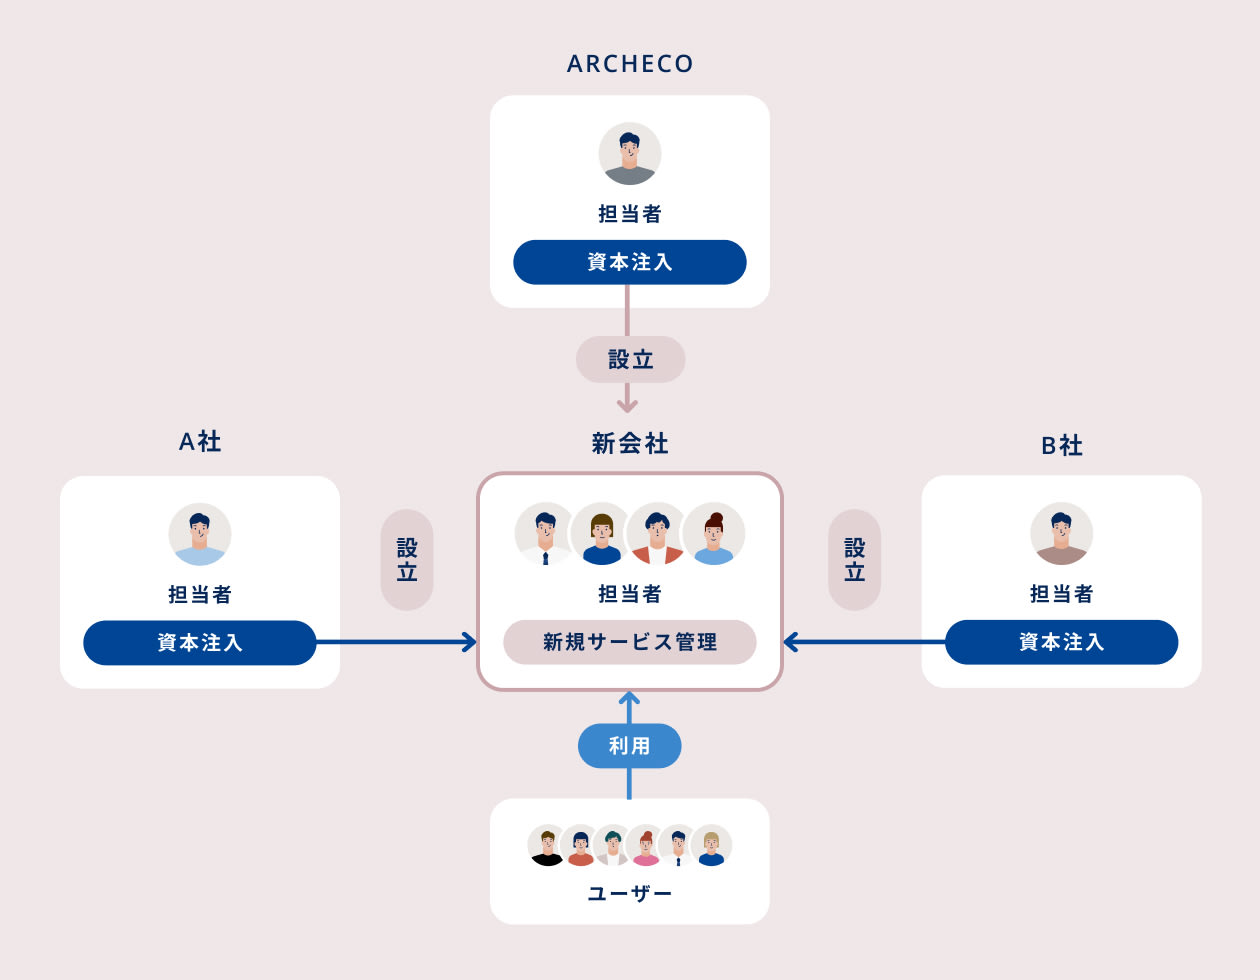
受託開発(1年以内のカスタム開発)、代理出産型プロフィットシェア(ARCHECOが事業運営を主導、無償保証・サービス譲渡確約付き、2〜3年計画)、ジョイントベンチャー(双方が資本出資し事業体を共同設立、2〜3年計画)、スウェットエクイティ(労働力を株式として投下)。事業フェーズとリスク許容度に合わせて、最適な契約形態を設計します。どの契約を選んでも、事業を当てることへのこだわりは変わりません。
Plan 01
Customize Development
カスタマイズ開発受託
お好みのスタイルを何なりと
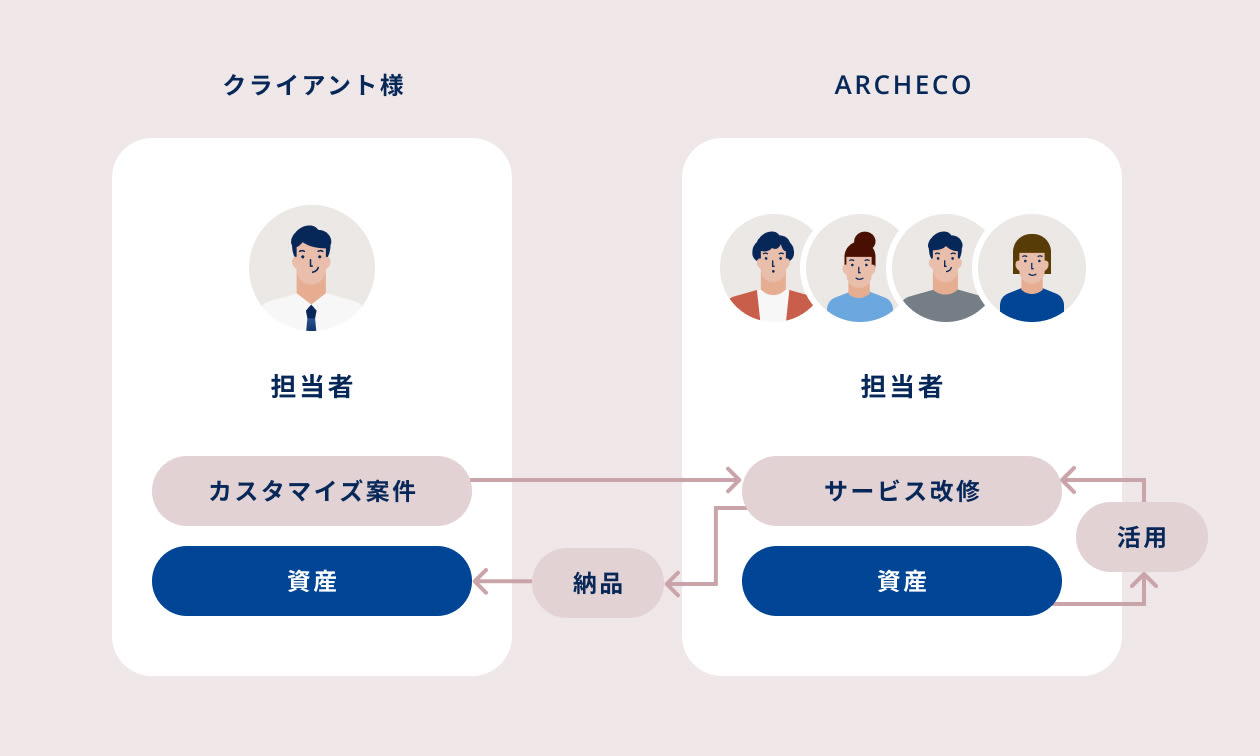
ARCHECOのソリューションライブラリと自律型AI開発エージェントを活用し、1年以内でカスタムシステムを構築・納品します。AI戦略策定からAgentic RAG構築、業務特化型プライベートSaaS開発、UX/UIデザインまで、事業に必要な全工程を一気通貫で実行します。
Plan 02
Surrogacy
代理出産
産みの苦しみ、請け負います
ARCHECOが事業の企画・開発・運営を主導し、2〜3年計画で事業を立ち上げます。無償保証、サービス譲渡確約、採用代行を含むリスク軽減策をセットで提示。事業が黒字化して初めてARCHECOの収益が発生するプロフィットシェア構造により、全員が事業の成功だけに集中します。
Plan 03
Joint Venture
ジョイントベンチャー
新たなお仕事ご一緒に
クライアント様とARCHECOが資本を出し合い、新たな事業体を共同設立します。双方からの人材出向・採用により、独立した組織として事業を推進。既存事業のルールや予算制度に縛られない「出島」として機能し、スタートアップと同等のスピードと柔軟性で意思決定を行います。
無料の全社AI基盤診断
いま社内で使われているAIツールが、セキュリティとコストの観点でどこにリスクを抱えているかを無料で診断します。
※弊社のリソース状況によってはお受け出来ないことがございます。